PbootCMS 作为一款免费、开源、可商用的 PHP 企业网站开发建设管理系统,因其易用性和灵活性受到广大站长喜爱。然而,正因为使用者众多,它也成了黑客频繁扫描和攻击的目标。以下是一套系统化的安全运维方案,涵盖从基础加固到应急响应的完整流程。
一、核心安全加固
1.1 保持程序最新
这是最重要的一条安全措施。 PbootCMS 历史上曾曝出多个安全漏洞,包括 SQL 注入(CVE-2025-46109,影响 3.2.5~3.2.10 版本)、文件上传绕过(CVE-2026-4509,影响 3.2.12 及以下版本)、远程代码执行等。官方会在新版本中修复这些漏洞,因此必须及时更新。
操作建议:
定期访问 PbootCMS 官网检查版本更新
更新前务必全站备份(文件 + 数据库)
如果有二次开发,请由技术人员进行更新,切勿直接覆盖
关注官方安全通告获取最新威胁情报
1.2 修改默认后台路径
默认后台路径为 域名/admin.php,这是黑客首选的攻击入口。
操作步骤:
将根目录下的
admin.php重命名为复杂文件名,如mySecure2024Admin.php之后使用
域名/新名称.php登录后台ご注意ください:不要使用
admin、manager、guanli等常见词汇
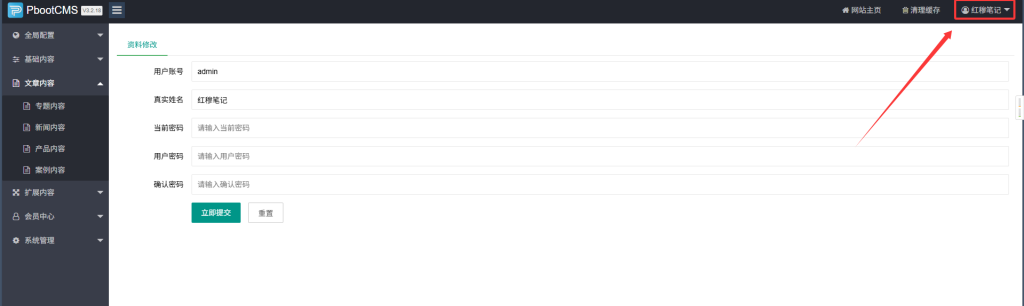
1.3 强化管理员密码
默认密码 123456  ;または ; admin 极其危险,必须立即修改。
密码策略:
长度至少 12 位
必须包含大小写字母、数字和特殊符号的组合
定期更换(建议每 3 个月一次)
启用后台登录验证码
修改位置:登录后台 → 右上角 → 修改账号密码
1.4 启用模板子目录
操作路径:后台 → 〖全局配置〗→ 〖配置参数〗→ 〖安全配置〗→ 〖模板子目录〗
启用后,系统会优先加载子目录中的模板文件,避免直接暴露主模板文件夹。
1.5 配置黑白名单
在 〖全局配置〗→〖配置参数〗→〖安全配置〗 中可设置:
黑名单:添加需要限制访问的 IP 地址,被列入的 IP 访问时将跳转 404
白名单:仅允许特定 IP 访问网站,其他 IP 全部跳转 404
1.6 启用验证码
在 〖全局配置〗→〖配置参数〗→〖安全设置〗 中启用:
留言验证码
表单验证码
后台验证码
二、文件系统防护
2.1 目录权限设置(非常重要)
权限设置是防止文件被篡改和恶意写入的关键防线。不同目录应设置不同的权限策略:
| シラバス | 建议权限 | お問い合わせ内容 |
|---|---|---|
/apps | 555(禁止写入) | 核心程序目录,禁止任何写入 |
/core | 555(禁止写入) | 核心框架目录 |
/config | 755(读写) | 配置文件目录,需要可读 |
/data(SQLite 数据库目录) | 755(读写) | 数据库文件需要写入 |
/runtime | 755(读写) | 日志和缓存目录,必须可写 |
/static | 755(读写) | 静态资源目录 |
/template | 555(禁止写入) | 模板目录,禁止写入 |
/uploads | 755(读写) | 上传目录,需要写入 |
通用原则:先将所有根目录设置为禁止写入(555 权限),再将 runtime、data、static、uploads 等需要写入的目录单独设置为 755。
2.2 禁止上传目录执行 PHP
在 /uploads/ 目录下创建 .htaccess 文件(Apache)或配置 Nginx 规则,禁止执行 PHP 脚本:
Apache (.htaccess):
<Files *.php>
    Deny from all
</Files>Nginx:
location ~* ^/uploads/.*\.(php|php5|phtml)$ {
    deny all;
}
2.3 删除不必要的文件
以下文件和目录如非必需,建议删除:
/doc(文档目录)/rewrite(重写规则示例)/api.php(一般企业网站不需要)
2.4 配置防篡改监控
安装文件校验插件:如 FileMonitor,监控文件变化
使用服务器级防篡改:
虚拟主机:在控制面板开启文件防篡改功能
宝塔面板:安装“堡塔企业级防篡改 - 重构版”
云服务器:安装安全狗、云锁等安全软件
护卫神·防入侵系统:内置 PbootCMS 安全模板,可一键配置防篡改
三、数据库安全
3.1 修改 SQLite 数据库目录名称(SQLite 用户必做)
PbootCMS 默认使用 SQLite 数据库,数据库文件存放在 /data/ 目录下。黑客常常尝试直接下载该文件获取所有数据。
操作步骤:
将
/data文件夹重命名为复杂名称,如data#2024_secure打开
/config/database.php,将dbname配置中的路径更新为新名称ご注意ください:如果使用 MySQL,此步骤不适用
3.2 修改默认数据表前缀
默认表前缀为 ay_,建议改为随机前缀(如 xq38_)。可通过数据库管理工具执行批量重命名,或在新安装时直接修改安装配置。
3.3 启用 SQL 注入防护
在 /config/database.php 中启用参数过滤:
'params_filter' => true, // 过滤特殊字符3.4 定期备份数据库
每日自动备份:通过宝塔面板、cPanel 或服务器计划任务设置
手动备份:登录后台 → 备份数据库 → 下载保存
云快照:使用服务器厂商的磁盘快照功能
ご注意ください:备份文件应定期下载到本地或网盘,不要仅依赖主机上的备份(通常只保留最近三天)
四、服务器环境加固
4.1 禁用 PHP 危险函数
在 php.ini 中禁用高危函数:
disable_functions = exec,passthru,shell_exec,system,popen,proc_open,curl_exec,curl_multi_exec,parse_ini_file,show_source4.2 设置 open_basedir
限制 PHP 可访问的目录范围:
open_basedir = /网站根目录:/tmp4.3 安装 WAF 防火墙
Apache:安装 ModSecurity
Nginx:安装 Naxsi 或使用宝塔 Nginx 防火墙
护卫神·防入侵系统:内置 SQL 注入防护和 XSS 防护模块
4.4 封禁可疑 IP
在 Nginx 或 Apache 中封禁恶意 IP 段:
location ~* \.(php|asp)$ {
    deny 123.456.789.0/24;  # 封禁可疑IP段
}
4.5 启用 HTTPS
为网站配置 SSL 证书,启用 HTTPS
在 PbootCMS 后台
〖全局配置〗→〖配置参数〗→〖安全配置〗中开启强制 HTTPS
五、robots.txt 防御
在网站根目录的 robots.txt 中禁止搜索引擎收录敏感目录,可降低被扫描的风险:
User-agent: *
Disallow: /admin/*
Disallow: /skin/
Disallow: /template/
Disallow: /static/*
Disallow: /api/*
Disallow: /?*
Disallow: /app*/
Disallow: /appご注意ください:这只是“防御”措施,不能替代真正的权限控制。
六、关闭不必要的功能
留言功能:如果网站不需要,在
〖全局配置〗→〖配置参数〗→〖安全设置〗中关闭留言功能表单功能:同上,关闭不需要的表单
七、常见漏洞类型及防范
| 漏洞类型 | 风险描述 | 防范措施 |
|---|---|---|
| 后台弱口令 | 使用默认或简单密码,被暴力破解 | 强密码策略 + 验证码 + 登录失败锁定 |
| SQL 注入 | 通过构造恶意参数获取敏感数据 | 更新到最新版 + 启用参数过滤 |
| 文件上传漏洞 | 上传 WebShell 控制服务器 | 限制上传文件类型 + 禁止上传目录执行 PHP |
| XSS 跨站脚本 | 注入恶意脚本窃取信息 | 更新到最新版 + 输入输出过滤 |
| 路径遍历 | 越权访问系统文件 | 更新到最新版 + 权限设置 |
| SSRF | 利用服务器发起内部请求 | 更新到最新版 |
八、应急响应:被黑后的处理流程
如果发现网站已被入侵,按以下流程处理:
立即断网:暂停网站访问,防止进一步破坏
扫描后门文件:检查是否有异常的 PHP 文件(特别是
/uploads/目录)判断篡改类型:
挂马 → 删除异常代码
跳转 → 检查
.htaccess ;と ;index.php
重置所有密码:后台密码、服务器密码、数据库密码
从备份恢复:使用最近的干净备份恢复网站
提交死链:向搜索引擎提交死链,避免 SEO 惩罚
排查漏洞根源:分析入侵途径,修补漏洞
监控工具推荐:
文件监控:Tripwire
漏洞扫描:WPScan
流量分析:GoAccess
九、日常维护清单
建议每月执行一次安全审计:
- 检查 PbootCMS 是否有新版本
- 检查服务器 PHP 版本是否为最新
- 检查管理员密码是否足够复杂
- 检查
/uploads/目录是否有异常文件 - 检查网站日志是否有异常访问
- 验证数据库备份是否正常
- 检查目录权限是否被更改
- 查看 PbootCMS 官方安全通告
十、总结
PbootCMS 安全防护的核心原则是 “纵深防御” ——没有单一措施能保证 100% 安全,但多层防护叠加可显著降低被攻击的风险。
最关键的三件事:
保持最新 —— 及时更新程序,修复已知漏洞
权限最小化 —— 严格控制目录权限,不该写的坚决不让写
定期备份 —— 确保即使被黑也能快速恢复
安全是持续的过程,而非一次性工作。保持警惕,定期检查,才能让网站长治久安。
十一、站长服务
如果您在使用本网站源码过程中遇到任何问题,例如:
- 网站无法正常运行、页面错乱、空白
- 功能异常、数据库错误
- 需要修改某处代码或调整样式
- 需要定制开发新功能
- 服务器环境配置、安全加固
- 网站搬家、数据迁移
- SEO优化、性能优化
请随时联系我们,我们将为您提供专业、高效的技术支持!
我们提供以下服务:
- 网站搭建与定制开发
- 服务器运维、安全防护
- PHP/Python开发、数据采集
- 网站故障修复、木马清理
- SEO优化、GEO优化、Sitemap生成
- 宝塔面板运维等
联系方式:
QQ:1810216796