PbootCMS 作爲一款免費、開源、可商用的 PHP 企業網站開發建設管理系統,因其易用性和靈活性受到廣大站長喜愛。然而,正因爲使用者衆多,它也成了黑客頻繁掃描和攻擊的目標。以下是一套系統化的安全運維方案,涵蓋從基礎加固到應急響應的完整流程。
一、核心安全加固
1.1 保持程序最新
這是最重要的一條安全措施。 PbootCMS 歷史上曾曝出多個安全漏洞,包括 SQL 注入(CVE-2025-46109,影響 3.2.5~3.2.10 版本)、文件上傳繞過(CVE-2026-4509,影響 3.2.12 及以下版本)、遠程代碼執行等。官方會在新版本中修復這些漏洞,因此必須及時更新。
操作建議:
定期訪問 PbootCMS 官網檢查版本更新
更新前務必全站備份(文件 + 數據庫)
如果有二次開發,請由技術人員進行更新,切勿直接覆蓋
關注官方安全通告獲取最新威脅情報
1.2 修改默認後臺路徑
默認後臺路徑爲 域名/admin.php,這是黑客首選的攻擊入口。
操作步驟:
將根目錄下的
admin.php重命名爲複雜文件名,如mySecure2024Admin.php之後使用
域名/新名稱.php登錄後臺注意:不要使用
admin、manager、guanli等常見詞彙
1.3 強化管理員密碼
默認密碼 123456 或 admin 極其危險,必須立即修改。
密碼策略:
長度至少 12 位
必須包含大小寫字母、數字和特殊符號的組合
定期更換(建議每 3 個月一次)
啓用後臺登錄驗證碼
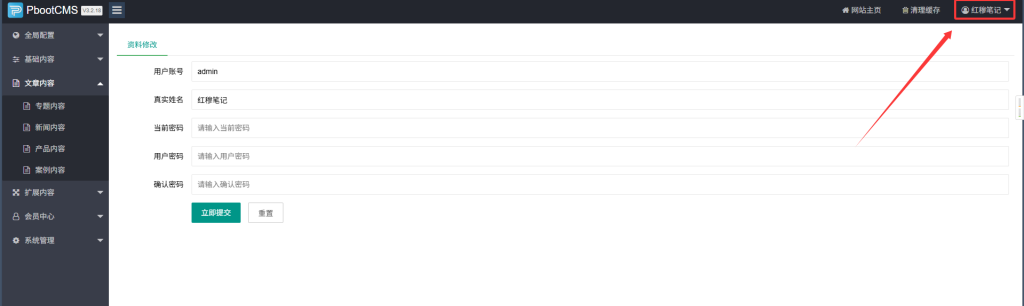
修改位置:登錄後臺 → 右上角 → 修改賬號密碼
1.4 啓用模板子目錄
操作路徑:後臺 → 〖全局配置〗→ 〖配置參數〗→ 〖安全配置〗→ 〖模板子目錄〗
啓用後,系統會優先加載子目錄中的模板文件,避免直接暴露主模板文件夾。
1.5 配置黑白名單
在 〖全局配置〗→〖配置參數〗→〖安全配置〗 中可設置:
黑名單:添加需要限制訪問的 IP 地址,被列入的 IP 訪問時將跳轉 404
白名單:僅允許特定 IP 訪問網站,其他 IP 全部跳轉 404
1.6 啓用驗證碼
在 〖全局配置〗→〖配置參數〗→〖安全設置〗 中啓用:
留言驗證碼
表單驗證碼
後臺驗證碼
二、文件系統防護
2.1 目錄權限設置(非常重要)
權限設置是防止文件被篡改和惡意寫入的關鍵防線。不同目錄應設置不同的權限策略:
| 目錄 | 建議權限 | 說明 |
|---|---|---|
/apps | 555(禁止寫入) | 核心程序目錄,禁止任何寫入 |
/core | 555(禁止寫入) | 核心框架目錄 |
/config | 755(讀寫) | 配置文件目錄,需要可讀 |
/data(SQLite 數據庫目錄) | 755(讀寫) | 數據庫文件需要寫入 |
/runtime | 755(讀寫) | 日誌和緩存目錄,必須可寫 |
/static | 755(讀寫) | 靜態資源目錄 |
/template | 555(禁止寫入) | 模板目錄,禁止寫入 |
/uploads | 755(讀寫) | 上傳目錄,需要寫入 |
通用原則:先將所有根目錄設置爲禁止寫入(555 權限),再將 runtime、data、static、uploads 等需要寫入的目錄單獨設置爲 755。
2.2 禁止上傳目錄執行 PHP
在 /uploads/ 目錄下創建 .htaccess 文件(Apache)或配置 Nginx 規則,禁止執行 PHP 腳本:
Apache (.htaccess):
<Files *.php>
    Deny from all
</Files>Nginx:
location ~* ^/uploads/.*\.(php|php5|phtml)$ {
    deny all;
}
2.3 刪除不必要的文件
以下文件和目錄如非必需,建議刪除:
/doc(文檔目錄)/rewrite(重寫規則示例)/api.php(一般企業網站不需要)
2.4 配置防篡改監控
安裝文件校驗插件:如 FileMonitor,監控文件變化
使用服務器級防篡改:
虛擬主機:在控制面板開啓文件防篡改功能
寶塔面板:安裝“堡塔企業級防篡改 - 重構版”
雲服務器:安裝安全狗、雲鎖等安全軟件
護衛神·防入侵系統:內置 PbootCMS 安全模板,可一鍵配置防篡改
三、數據庫安全
3.1 修改 SQLite 數據庫目錄名稱(SQLite 用戶必做)
PbootCMS 默認使用 SQLite 數據庫,數據庫文件存放在 /data/ 目錄下。黑客常常嘗試直接下載該文件獲取所有數據。
操作步驟:
將
/data文件夾重命名爲複雜名稱,如data#2024_secure打開
/config/database.php,將dbname配置中的路徑更新爲新名稱注意:如果使用 MySQL,此步驟不適用
3.2 修改默認數據表前綴
默認表前綴爲 ay_,建議改爲隨機前綴(如 xq38_)。可通過數據庫管理工具執行批量重命名,或在新安裝時直接修改安裝配置。
3.3 啓用 SQL 注入防護
在 /config/database.php 中啓用參數過濾:
'params_filter' => true, // 過濾特殊字符3.4 定期備份數據庫
每日自動備份:通過寶塔面板、cPanel 或服務器計劃任務設置
手動備份:登錄後臺 → 備份數據庫 → 下載保存
雲快照:使用服務器廠商的磁盤快照功能
注意:備份文件應定期下載到本地或網盤,不要僅依賴主機上的備份(通常只保留最近三天)
四、服務器環境加固
4.1 禁用 PHP 危險函數
在 php.ini 中禁用高危函數:
disable_functions = exec,passthru,shell_exec,system,popen,proc_open,curl_exec,curl_multi_exec,parse_ini_file,show_source4.2 設置 open_basedir
限制 PHP 可訪問的目錄範圍:
open_basedir = /網站根目錄:/tmp4.3 安裝 WAF 防火牆
Apache:安裝 ModSecurity
Nginx:安裝 Naxsi 或使用寶塔 Nginx 防火牆
護衛神·防入侵系統:內置 SQL 注入防護和 XSS 防護模塊
4.4 封禁可疑 IP
在 Nginx 或 Apache 中封禁惡意 IP 段:
location ~* \.(php|asp)$ {
    deny 123.456.789.0/24;  # 封禁可疑IP段
}
4.5 啓用 HTTPS
爲網站配置 SSL 證書,啓用 HTTPS
在 PbootCMS 後臺
〖全局配置〗→〖配置參數〗→〖安全配置〗中開啓強制 HTTPS
五、robots.txt 防禦
在網站根目錄的 robots.txt 中禁止搜索引擎收錄敏感目錄,可降低被掃描的風險:
User-agent: *
Disallow: /admin/*
Disallow: /skin/
Disallow: /template/
Disallow: /static/*
Disallow: /api/*
Disallow: /?*
Disallow: /app*/
Disallow: /app注意:這只是“防禦”措施,不能替代真正的權限控制。
六、關閉不必要的功能
留言功能:如果網站不需要,在
〖全局配置〗→〖配置參數〗→〖安全設置〗中關閉留言功能表單功能:同上,關閉不需要的表單
七、常見漏洞類型及防範
| 漏洞類型 | 風險描述 | 防範措施 |
|---|---|---|
| 後臺弱口令 | 使用默認或簡單密碼,被暴力破解 | 強密碼策略 + 驗證碼 + 登錄失敗鎖定 |
| SQL 注入 | 通過構造惡意參數獲取敏感數據 | 更新到最新版 + 啓用參數過濾 |
| 文件上傳漏洞 | 上傳 WebShell 控制服務器 | 限制上傳文件類型 + 禁止上傳目錄執行 PHP |
| XSS 跨站腳本 | 注入惡意腳本竊取信息 | 更新到最新版 + 輸入輸出過濾 |
| 路徑遍歷 | 越權訪問系統文件 | 更新到最新版 + 權限設置 |
| SSRF | 利用服務器發起內部請求 | 更新到最新版 |
八、應急響應:被黑後的處理流程
如果發現網站已被入侵,按以下流程處理:
立即斷網:暫停網站訪問,防止進一步破壞
掃描後門文件:檢查是否有異常的 PHP 文件(特別是
/uploads/目錄)判斷篡改類型:
掛馬 → 刪除異常代碼
跳轉 → 檢查
.htaccess和index.php
重置所有密碼:後臺密碼、服務器密碼、數據庫密碼
從備份恢復:使用最近的乾淨備份恢復網站
提交死鏈:向搜索引擎提交死鏈,避免 SEO 懲罰
排查漏洞根源:分析入侵途徑,修補漏洞
監控工具推薦:
文件監控:Tripwire
漏洞掃描:WPScan
流量分析:GoAccess
九、日常維護清單
建議每月執行一次安全審計:
- 檢查 PbootCMS 是否有新版本
- 檢查服務器 PHP 版本是否爲最新
- 檢查管理員密碼是否足夠複雜
- 檢查
/uploads/目錄是否有異常文件 - 檢查網站日誌是否有異常訪問
- 驗證數據庫備份是否正常
- 檢查目錄權限是否被更改
- 查看 PbootCMS 官方安全通告
十、總結
PbootCMS 安全防護的核心原則是 “縱深防禦” ——沒有單一措施能保證 100% 安全,但多層防護疊加可顯著降低被攻擊的風險。
最關鍵的三件事:
保持最新 —— 及時更新程序,修復已知漏洞
權限最小化 —— 嚴格控制目錄權限,不該寫的堅決不讓寫
定期備份 —— 確保即使被黑也能快速恢復
安全是持續的過程,而非一次性工作。保持警惕,定期檢查,才能讓網站長治久安。
十一、站長服務
如果您在使用本網站源碼過程中遇到任何問題,例如:
- 網站無法正常運行、頁面錯亂、空白
- 功能異常、數據庫錯誤
- 需要修改某處代碼或調整樣式
- 需要定製開發新功能
- 服務器環境配置、安全加固
- 網站搬家、數據遷移
- SEO優化、性能優化
請隨時聯繫我們,我們將爲您提供專業、高效的技術支持!
我們提供以下服務:
- 網站搭建與定製開發
- 服務器運維、安全防護
- PHP/Python開發、數據採集
- 網站故障修復、木馬清理
- SEO優化、GEO優化、Sitemap生成
- 寶塔面板運維等
聯繫方式:
QQ:1810216796