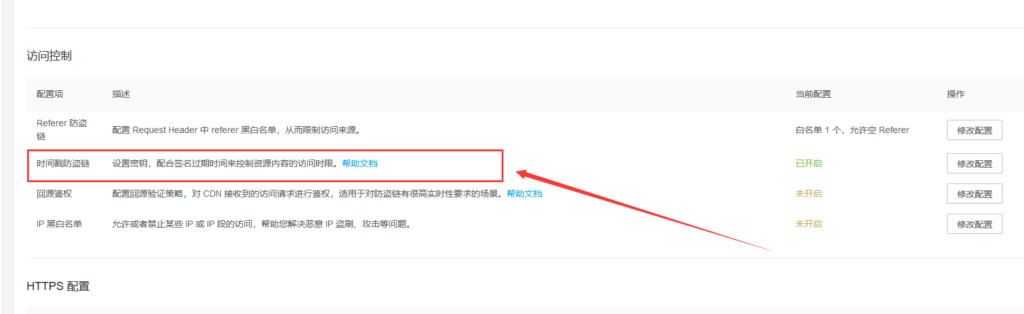
CDN上支持多種防盜鏈配置,不同的防盜鏈適用於不同的應用場景,建議可以在 融合cdn => 域名管理 => 配置 => 訪問控制 中設置
1:referer防盜鏈: 只有攜帶了相應referer 請求頭 的 http請求才能訪問資源,但是對於技術來說,referer都是可以僞造的,存在一定的風險
2:時間戳防盜鏈,url帶着e和token參數訪問,e爲過期時間,但是隻要捕獲到了url就可以訪問資源了,只適用於訪問xx次的場景
3:回源鑑權,這個你們可以嘗試下,每次訪問cdn圖片時,會攜帶你們自己定義的訪問參數去你們自己的服務器上鑑權,只有你們服務器鑑權通過,返回 httpcode=200 ,纔會將圖片資源給用戶訪問,否則無法返回圖片
4:IP黑白名單,這個適合某一個網段內的ip訪問資源,不適合官網使用,只有在 ip 白名單中的用戶纔可以訪問你們的圖片
https://developer.qiniu.com/fusion/4960/access-control-configuration
☆推薦使用第三種回源鑑權和第四種IP黑白名單進行訪問限制。