红穆笔记
首页 语言笔记 PHP

PHP

PHP(PHP: Hypertext Preprocessor)即“超文本预处理器”,是在服务器端执行的脚本语言,尤其适用于Web开发并可嵌入HTML中。PHP语法学习了C语言,吸纳Java和Perl多个语言的特色发展出自己的特色语法,并根据它们的长项持续改进提升自己,例如java的面向对象...

PHP获取数据表里字段的注释

PHP获取数据表里字段的注释 语言笔记 PHP

可以使用 PHP 与 MySQLi 结合的方式获取数据表中字段的注释信息。使用 mysqli_result 类中的 fetch_fields() 函数获取所有字段对象数组,然后遍历每个字段对象,使用 MySQLi 中的 real_escape_string() 函数将字段名转义后拼接成 SQL 查询…

👁 308
PHP 获取数据表里字段的结构属性

PHP 获取数据表里字段的结构属性 语言笔记 PHP

可以使用 PHP 的 mysql_fetch_field() 函数获取数据表里字段的结构属性。使用示例:$con = mysql_connect("localhost","root",""); if (!$con) { die('Could not connect: ' . mysql_error(…
👁 138
PHP正则里,|如何替换,需要替换的字符串里有|

PHP正则里,|如何替换,需要替换的字符串里有| 语言笔记 PHP

在 PHP 中,可以使用 preg_replace() 函数来替换字符串中的制表符。制表符在正则表达式中表示为 |,要将制表符替换为其他字符,可以使用 $1 符号来表示替换后的字符,例如:$str = "这是一段 | 字符"; $str = preg_replace('/\|/', '替换后的字符'…
👁 169
帝国cms利用PHP调用导航标签 简单清晰版

帝国cms利用PHP调用导航标签 简单清晰版 语言笔记 PHP

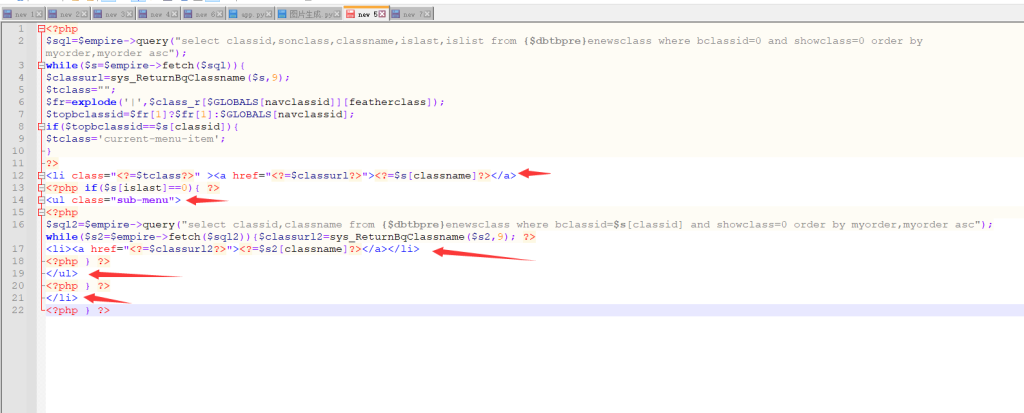
利用PHP调用导航,但是出现了很多朋友不会PHP,所有很多次向我反馈,于是我现在重新修改了一下代码,这次我将PHP和里面的HTML单独分离了出来。分离之后,大家可以看到,现在代码已经十分清晰了,和之前《帝国导航调用高级php代码》这篇文章对比,可以说只要懂一点HTML就能理解修改了!下面是代码:🔒 …
👁 397
php 正则替换指定内容,只替换一次(方法二)

php 正则替换指定内容,只替换一次(方法二) 语言笔记 PHP

可以使用 PHP 中的 preg_replace 函数来实现正则替换指定内容,只替换一次。该函数使用正则表达式来搜索字符串,并用指定的替换内容替换所有匹配项。以下是一个示例代码,用于将字符串中的第一个匹配项替换为指定的内容:$string = 'This is a test string.'; $p…
👁 136
php 正则替换指定内容,只替换一次

php 正则替换指定内容,只替换一次 语言笔记 PHP

要在 PHP 中使用正则表达式替换指定内容,但只替换一次,可以使用 preg_replace_callback() 函数。该函数接受三个参数:要替换的字符串、替换的字符串、回调函数。回调函数是一个自定义函数,它在正则表达式查找和替换时执行。以下是一个示例:$string = "Hello, worl…
👁 208
PHP获取文件夹文件的代码有什么

PHP获取文件夹文件的代码有什么 语言笔记 PHP

要使用PHP获取文件夹下的所有文件,您可以使用glob()函数或scandir()函数。下面是两种方法的示例代码:glob()函数glob()函数接受一个参数并返回一个数组,其中包含满足指定规则的所有文件和目录。在获取目录中的所有文件时,您可以使用以下代码:$files = glob('/path/…
👁 190
PHP查询数据库,mysqli_real_escape_string可以替换为其他函数吗?

PHP查询数据库,mysqli_real_escape_string可以替换为其他函数吗? 语言笔记 PHP

mysqli_real_escape_string是一个内置的PHP函数,是较为常用的防止SQL注入攻击的方法之一。替换为其他函数,要求具有将特殊字符进行转义的功能,例如可以使用PDO中的PDO::quote函数和bindParam方法实现相同的效果。另外还可以使用addslashes函数进行转义。…
👁 167
php查询数据库时,防止SQL注入

php查询数据库时,防止SQL注入 语言笔记 PHP

PHP中防止SQL注入的方式主要有两种:使用预处理语句预处理语句是将查询语句提前准备好,然后再将参数传递到查询语句中,这样可以防止SQL注入攻击。在PHP中,我们可以使用PDO或mysqli扩展来实现预处理语句。以下是使用mysqli实现预处理语句的示例代码:// 数据库连接 $host = 'lo…
👁 176
php中,不设置网页cookie有危险吗?

php中,不设置网页cookie有危险吗? 语言笔记 PHP

不设置cookie并不会直接导致危险,但在某些情况下可能会降低用户体验和安全性。首先,如果在用户登录后不设置cookie,则需要用户每次重新打开页面时都重新登录。这会增加用户操作的复杂度和耗费时间,降低用户体验。同时,如果用户忘记退出登录或关闭浏览器,也无法有效保护账号安全。其次,如果在某些场景下,…
👁 185
1 4 5 6 7 8 22